ওয়েব শেল (Web Shell)

FL Faysal
WordPress Web Designer, Security Expert & Trainer
ওয়েব শেল কি?
একটি ওয়েব শেল হল একটি ম্যালিসিয়াস স্ক্রিপ্ট যা জনপ্রিয় ওয়েব অ্যাপ্লিকেশন ভাষায় লেখা হয় – PHP, JSP, বা ASP, এবং এগুলো একটি ওয়েব সার্ভার অপারেটিং সিস্টেমে ইনস্টল করা হয়।
ওয়েব শেল এর মাধ্যমে যেকোনো ওয়েবসাইট অথবা সিস্টেমের এডমিন প্যানেলে ঢুকে যে কোন ফাইল আপলোড অথবা ডিলিট করা, পুরো ওয়েবসাইট নষ্ট করে দেওয়া, সমস্ত ডেটা রিমুভ করে দেওয়া, এমনকি লক্ষ্যযুক্ত ওয়েব সার্ভারের রুট ডিরেক্টরি অ্যাক্সেস ও নিয়ে যেতে পারে। অনেক সময় ওয়েব শেল আনডিটেকটেড হয়ে থাকে তাই ওয়েবসাইটে ফেয়ারওয়েল ও অনেক সময় ডিটেক্ট করতে পারে না
ইন্টারনেট-মুখী এবং নন-ইন্টারনেট-মুখী সার্ভার (যেমন রিসোর্স হোস্টিং সার্ভার) উভয়ই ওয়েব শেল আক্রমণের শিকার হতে পারে।
ওয়েব শেল(Web Shell) Attack কি?
ওয়েব শেল হল ম্যালিসিয়াস কোড, যা আপলোড এর মাধ্যমে হ্যাকার যেকোনো ওয়েবসাইট বা সিস্টেমের এক্সেস নিয়ে থাকে এবং ওয়েব সাইটের ক্ষতিসহ ডিফেস করতে পারে।
একটি ওয়েব শেল আক্রমণের সময়, একটি hacker একটি লক্ষ্য ওয়েব সার্ভারের ডিরেক্টরিতে একটি ম্যালিসিয়াস ফাইল ইনজেক্ট করে এবং তারপর তাদের ওয়েব ব্রাউজার থেকে সেই ফাইলটি কার্যকর করে।
একটি সফল ওয়েব শেল আক্রমণ শুরু করার পরে, সাইবার অপরাধীরা সংবেদনশীল জায়গাগুলোতে অ্যাক্সেস লাভ করতে পারে, যেমন একটি ওয়েব সাইট এর এডমিন প্যানেলে এক্সেস নেওয়া, অথবা file-upload Vulnerability কাজে লাগিয়ে ম্যালিসিয়াস পিএইচপি কোড আপলোড করা। এরপর সিস্টেমের এডমিন প্যানেলে ঢুকে যে কোন ফাইল আপলোড অথবা ডিলিট করা, পুরো ওয়েবসাইট নষ্ট করে দেওয়া, সমস্ত ডেটা রিমুভ করে দেওয়া অথবা ওয়েব ডিফেসমেন্ট করতে পারে।
ওয়েব শেল কিভাবে কাজ করে?
ওয়েব শেল আক্রমণের বেশ কয়েকটি পর্যায় রয়েছে: প্রথমত, আক্রমণকারী সার্ভারে Remote অ্যাক্সেস সক্ষম করে ওয়েবসাইটে এক্সেস পাওয়ার একটি Permanent System তৈরি করে। তারপরে, তারা সুযোগ-সুবিধা বাড়ানোর চেষ্টা করে, এবং হ্যাক হওয়া সিস্টেম আক্রমণ করার জন্য Backdoor ব্যবহার করে, বা অপরাধমূলক কার্যকলাপের জন্য এর ওয়েব সাইটের বিভিন্ন ডাটা ব্যবহার করে। যেমন হতে পারে ফেসবুকের বিভিন্ন ইউজারের গোপন ইনফর্মেশন।
জনপ্রিয় কিছু ওয়েব শেল:
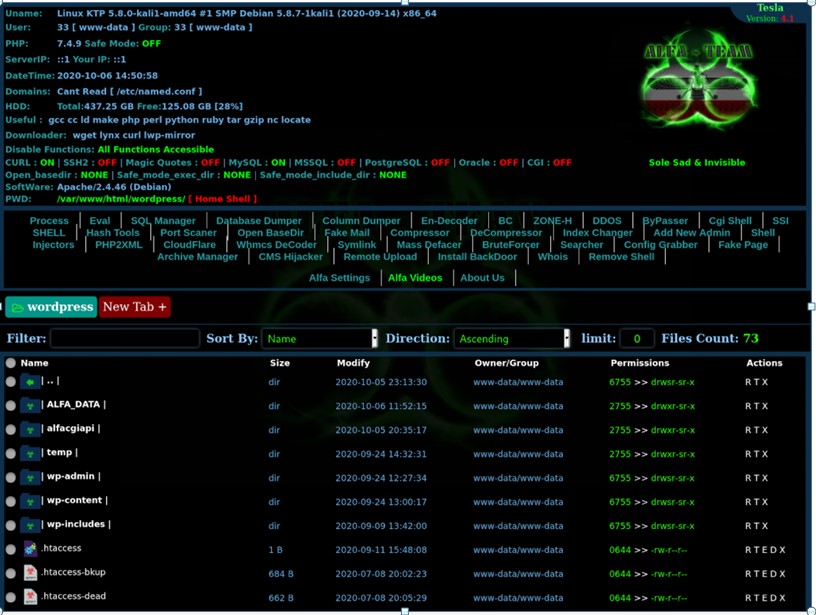
> Alpha Web Shell:
Github: https://github.com/nicolauns/alfa-shell
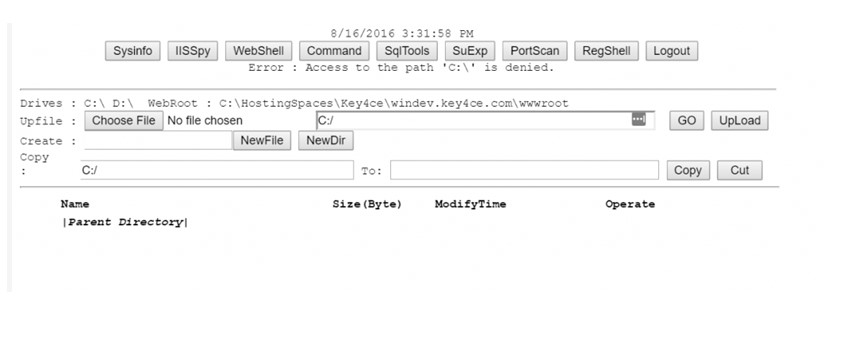
> ASPXSpy Web Shell:
Github: https://github.com/tennc/webshell/blob/master/net-friend/aspx/aspxspy.aspx
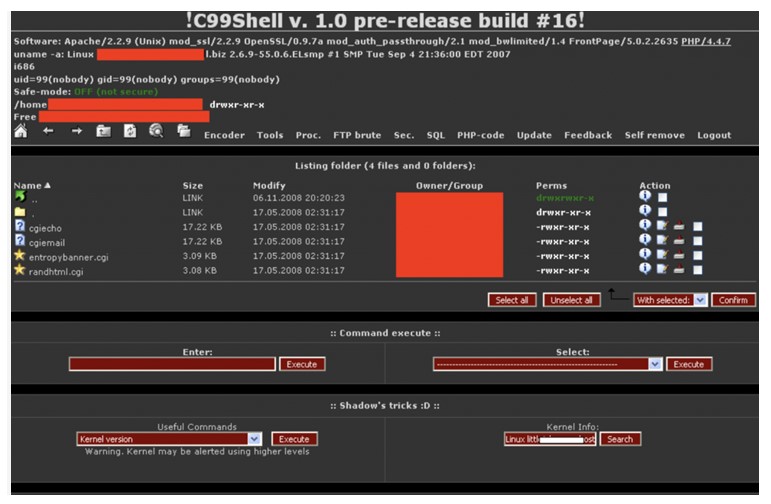
> C99 Backdoor Web Shell
Github: >> https://github.com/tennc/webshell/tree/master/php/PHPshell/c99shell
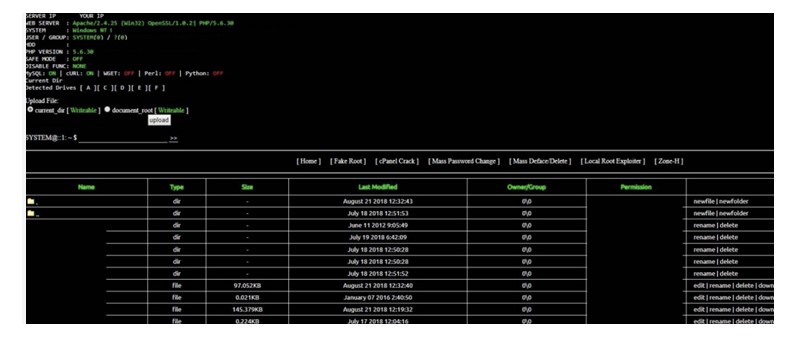
> IndoXploit Shell (IDX Shell)
Github: https://github.com/linuxsec/indoxploit-shell
> WSO Web Shell
Github: https://github.com/tennc/webshell/tree/master/php/wso
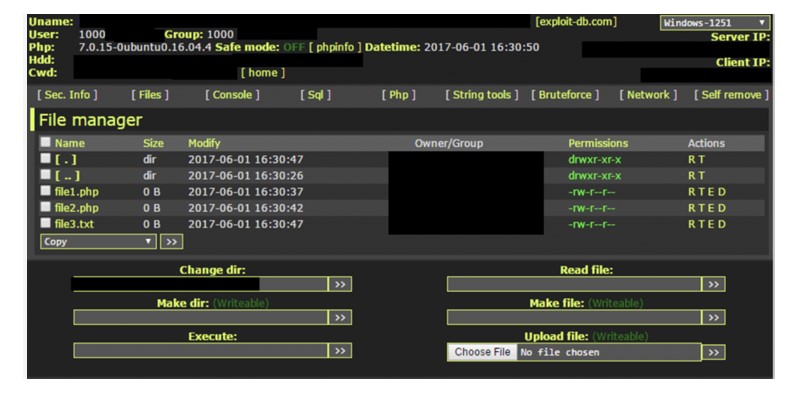
> B374k PHP Shell
Github: https://github.com/b374k/b374k
ওয়েব শেল অ্যাটাক থেকে কিভাবে সুরক্ষিত থাকা যায়?
১. ফাইল ইন্টিগ্রিটি মনিটরিং:
ফাইল ইন্টিগ্রিটি মনিটরিং (FIM) সিস্টেম ওয়েব-অ্যাক্সেসযোগ্য ডিরেক্টরিগুলিতে ফাইল পরিবর্তনগুলিকে ব্লক করার জন্য ডিজাইন করা হয়েছে। একবার পরিবর্তন শনাক্ত হলে, FIM টুলস অ্যাডমিন এবং নিরাপত্তা কর্মীদের সতর্ক করে। FIM প্রয়োগ করা ফাইলগুলিকে একটি ডিরেক্টরিতে সংরক্ষণ করার সাথে সাথে রিয়েল-টাইমে সমস্যাগুলি সনাক্ত করতে সহায়তা করতে পারে। এটি নিরাপত্তা কর্মীদের দ্রুত ওয়েব শেল খুঁজে পেতে এবং সরাতে সাহায্য করতে পারে।
২. অনুপ্রবেশ প্রতিরোধ (Intrusion Prevention System (IPS) এবং ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল(Firewall):
অনুপ্রবেশ প্রতিরোধ ব্যবস্থা Intrusion Prevention System (IPS) হল একটি নেটওয়ার্ক নিরাপত্তা প্রযুক্তি যা নেটওয়ার্ক ট্র্যাফিকের প্রবাহ পর্যবেক্ষণ করে। ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল (WAF) ফিল্টারিং, পর্যবেক্ষণ, এবং HTTP ট্র্যাফিক ব্লক করে হুমকির বিরুদ্ধে সুরক্ষা দেয়। সহজ কথায় বিভিন্ন ধরনের অ্যাটাক থেকে ফায়ারওয়াল গুলো আমাদের রক্ষা করে, এটি যেকোন ওয়েব সেল, malicious script, backdoor code, bruteforce attack ডিটেক্ট করতে পারে, এবং আক্রমণকারীকে ব্লক করতে পারে।
৩. নেটওয়ার্ক সেগমেন্টেশন:
নেটওয়ার্ক সেগমেন্টেশন হল এক ধরনের আর্কিটেকচার যা নেটওয়ার্ককে আলাদা সাবনেটওয়ার্কে বিভক্ত করে। প্রতিটি সাবনেটওয়ার্ককে একটি সেগমেন্ট হিসেবে বিবেচনা করা হয় এবং প্রতিটি সেগমেন্টের নিজস্ব সুরক্ষিত নেটওয়ার্ক রয়েছে। একটি নেটওয়ার্ক সেগ্রিগেশন আর্কিটেকচার এর কোন একটি সেগমেন্টে যদি ওয়েবসেল আপলোড করা হয়, সিস্টেমের অন্য সেগমেন্টেশন এই ওয়েবসেল কার্যকর হবে না এবং সহজেই ওই নির্দিষ্ট সেগমেন্টের ওয়েবসাইটে রিমুভ করতে সাহায্য করে।
৪. ওয়েব অ্যাপ্লিকেশন Permission:
এই ধারণার পিছনে মূল নীতি হল user দের তাদের ভূমিকা পালন করার জন্য ন্যূনতম access প্রদান করা। সহজ কথায় সমস্ত ইউজারকে এডমিন প্যানেলের এক্সপ্রেস না দেওয়া, বিভিন্ন ইউজারকে তার প্রয়োজন অনুযায়ী limited এক্সেস দেওয়া, যেমন subscriber, editor, administrator, web manager.
৫. সংবেদনশীল ডিরেক্টরির নাম পরিবর্তন:
Malicious codes/ web shells/ ইমেজ ফাইল আপলোড প্রতিরোধ করার জন্য, আপলোড ডিরেক্টরি পারমিশন সম্পূর্ণভাবে বন্ধ থাকা উচিত।
যদি এই ধরনের একটি আপলোড পদ্ধতির প্রয়োজন হয়, তাহলে এই সংবেদনশীল ডিরেক্টরিগুলির ডিফল্ট নামগুলিকে সংশোধন করা উচিত যাতে সেগুলি বের করা আরও কঠিন হয়৷
Thank you,
FL Faysal
WordPress designer, security specialist, and trainer. I build fast, secure websites and share practical tutorials to help others learn web development and freelancing.
More Articles
View All →Hostinger Coupon Code 2026 🔥 Get EXTRA 20% OFF & Save More!
.wlp-article{--navy:#0b1f3a;--blue:#1b5fd6;--cyan:#12a9c9;--ink:#1c2736;--mute:#5a6678;--line:#dbe3ee;--soft:#f3f7fc;max-width:760px;margin:0 auto;color:var(--ink);font:17px/1.7 Georgia,"Times New Roman",serif} .wlp-arti...
AI দিয়ে ফ্রি ল্যান্ডিং পেজ ডিজাইন সম্পূর্ণ ফ্রি
.blog-container{ max-width: 780px; margin: 0 auto; padding: 35px; background: #fff; border-radius: 18px; box-shadow: 0 10px 35px rgba(0,0,0,0.07); font-family: 'Segoe UI', sans-serif; } .blog-title{ font-size: 34px; font...
Automation WooCommerce Orders with WhatsApp
Introduction Are you looking for a way to automatically notify admins on WhatsApp when a new WooCommerce order is placed? Our WhatsApp WooCommerce Automation Plugin makes it easy. With this plugin, admins can instantly a...